Attaques par Liens : Menaces et Solutions pour la Sécurité Informatique
Introduction
Les attaques par liens représentent une menace croissante dans le paysage cybercréentiel. Ces attaques exploitent les liens hypertextes pour diffuser des logiciels malveillants, voler des données ou accéder à des systèmes protégés. Comprendre ces menaces est crucial pour les entreprises et les particuliers afin de protéger leurs informations sensibles. Cet article explore les différentes formes d’attaques par liens, leurs avantages et inconvénients, des études de cas, et des conseils pratiques pour se protéger.
Contexte et Définition
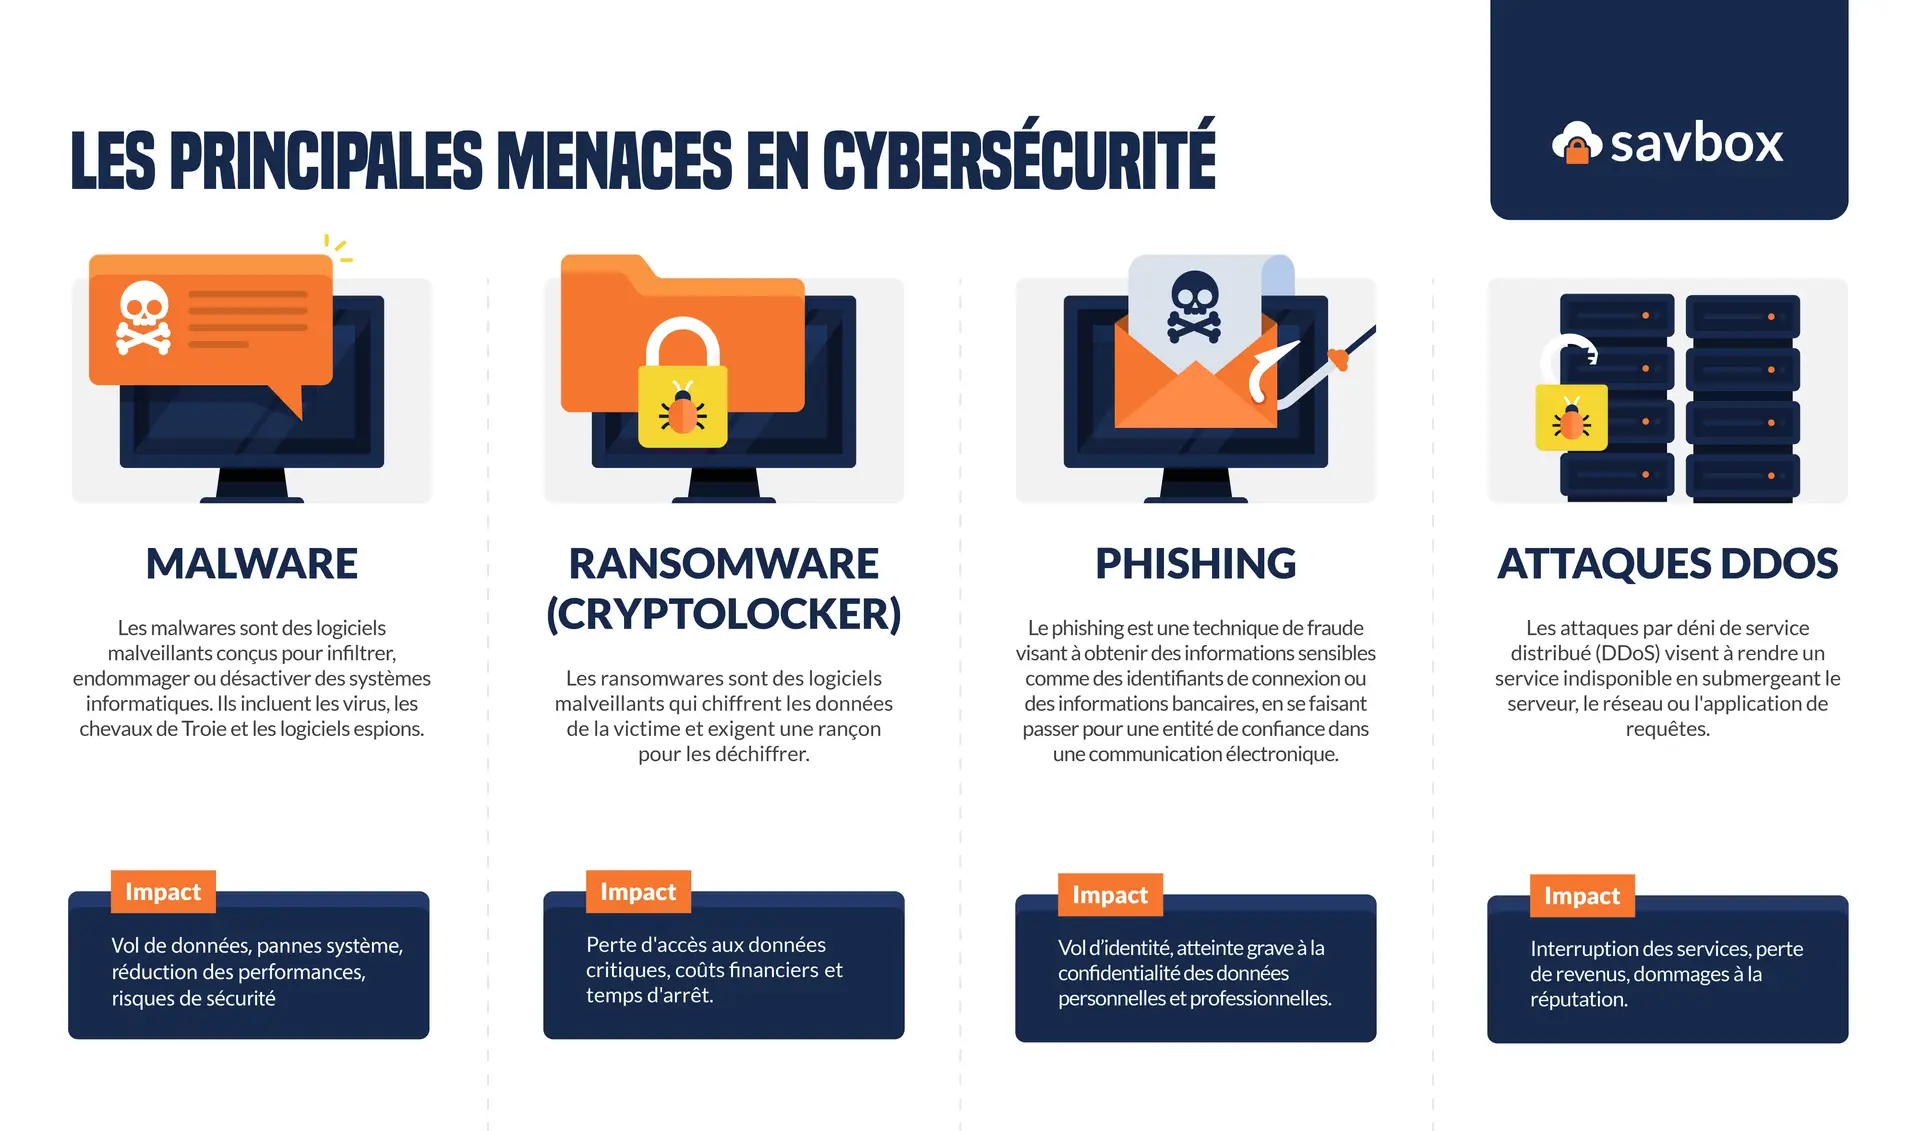
Les attaques par liens sont des cyberattaques qui utilisent des liens hypertextes pour tromper les utilisateurs ou exploiter des vulnérabilités dans les systèmes. Ces attaques peuvent prendre plusieurs formes, notamment les phishing, les attaques par clic, et les attaques par injection de code. Le phishing, par exemple, implique l’envoi de liens malveillants via des emails ou des messages pour inciter les utilisateurs à divulguer des informations sensibles. Les attaques par clic exploitent des liens malveillants pour installer des logiciels espions ou des ransomwares.
Analyse Approfondie
Avantages et Inconvénients
Les attaques par liens sont efficaces car elles exploitent la confiance des utilisateurs. Elles sont faciles à mettre en œuvre et peuvent cibler un large éventail de victimes. Cependant, elles nécessitent une certaine sophistication pour éviter la détection par les systèmes de sécurité modernes.
Comparaisons
Comparées aux attaques par malware traditionnelles, les attaques par liens sont souvent plus discrètes et difficiles à détecter. Elles peuvent contourner les pare-feu et les logiciels antivirus en exploitant les comportements humains plutôt que les vulnérabilités techniques.
Études de Cas
Un exemple notable est l’attaque par phishing contre Google et Facebook en 2017, où un ingénieur lituanien a utilisé des liens malveillants pour voler plus de 100 millions de dollars. Cette attaque a mis en lumière l’importance de la vigilance et de la formation des employés.
Tendances Actuelles et Perspectives Futures
Les attaques par liens évoluent rapidement, avec l’utilisation croissante de l’ingénierie sociale et des techniques de masquage. Les cybercriminels utilisent des liens courts et des URL personnalisées pour tromper les utilisateurs. À l’avenir, l’intelligence artificielle pourrait être utilisée pour créer des attaques plus sophistiquées et ciblées.
Guide Pratique
Étapes à Suivre
- Éduquer les Utilisateurs : Former les employés et les particuliers à reconnaître les liens suspects.
- Utiliser des Outils de Sécurité : Implémenter des solutions de sécurité avancées comme les filtres de courrier électronique et les analyseurs de liens.
- Mettre à Jour les Systèmes : Assurer que tous les logiciels et systèmes d’exploitation sont à jour pour éviter les vulnérabilités connues.
- Surveiller les Activités Suspectes : Utiliser des outils de surveillance pour détecter les activités anormales.
Conseils et Bonnes Pratiques
- Vérifier les URL : Toujours vérifier l’URL avant de cliquer sur un lien.
- Utiliser des Mots de Passe Forts : Créer des mots de passe complexes et les changer régulièrement.
- Activer l’Authentification à Deux Facteurs : Ajouter une couche supplémentaire de sécurité pour les comptes sensibles.
Outils ou Ressources Utiles
- Google Safe Browsing : Un outil pour vérifier si un site web est sûr.
- VirusTotal : Une plateforme pour analyser les liens et les fichiers suspects.
- Have I Been Pwned : Un service pour vérifier si vos informations ont été compromises.
❓ Foire Aux Questions
(FAQ)
1. Qu’est-ce qu’une attaque par phishing ?
❓ Foire Aux Questions
(FAQ)
Une attaque par phishing est une tentative de tromper les utilisateurs en leur faisant croire qu’ils interagissent avec une entité de confiance. Les attaquants envoient des emails ou des messages contenant des liens malveillants pour voler des informations sensibles.
2. Comment puis-je reconnaître un lien malveillant ?
Les liens malveillants peuvent être identifiés par des URL suspectes, des fautes d’orthographe, ou des demandes inhabituelles d’informations personnelles. Utilisez des outils comme Google Safe Browsing pour vérifier la sécurité d’un lien.
3. Quelles sont les meilleures pratiques pour se protéger contre les attaques par liens ?
Éduquer les utilisateurs, utiliser des outils de sécurité avancés, mettre à jour les systèmes régulièrement, et surveiller les activités suspectes sont des pratiques essentielles pour se protéger.
4. Comment fonctionne une attaque par clic ?
Une attaque par clic exploite des liens malveillants pour installer des logiciels espions ou des ransomwares. Les utilisateurs sont incités à cliquer sur des liens qui semblent légitimes mais qui mènent à des sites infectés.
5. Quels sont les signes d’une attaque par injection de code ?
Les signes incluent des comportements inhabituels du navigateur, des redirections vers des sites non sollicités, et des messages d’erreur inattendus. Utilisez des outils de sécurité pour détecter et bloquer ces attaques.
6. Comment puis-je sécuriser mes emails contre les attaques par liens ?
Utilisez des filtres de courrier électronique avancés, éduquez les utilisateurs sur les bonnes pratiques, et implémentez des solutions de sécurité pour détecter et bloquer les liens malveillants.
7. Qu’est-ce que l’ingénierie sociale ?
L’ingénierie sociale est une technique utilisée par les cybercriminels pour manipuler les utilisateurs et les inciter à divulguer des informations sensibles ou à cliquer sur des liens malveillants.
8. Comment puis-je protéger mon entreprise contre les attaques par liens ?
Implémentez des politiques de sécurité strictes, formez les employés, utilisez des outils de sécurité avancés, et surveillez les activités suspectes pour protéger votre entreprise.
9. Quels sont les outils les plus efficaces pour détecter les liens malveillants ?
Des outils comme Google Safe Browsing, VirusTotal, et Have I Been Pwned sont efficaces pour détecter et analyser les liens malveillants.
10. Comment puis-je réagir si je suis victime d’une attaque par liens ?
Si vous êtes victime d’une attaque par liens, changez immédiatement vos mots de passe, informez votre service informatique, et utilisez des outils de sécurité pour nettoyer votre système.
Conclusion
Les attaques par liens représentent une menace sérieuse pour la sécurité informatique. En comprenant les différentes formes de ces attaques et en suivant les bonnes pratiques de sécurité, les entreprises et les particuliers peuvent se protéger efficacement. Restez vigilant, éduquez les utilisateurs, et utilisez des outils de sécurité avancés pour minimiser les risques. Pour en savoir plus sur la sécurité informatique, consultez nos autres articles et ressources.
Glossaire
- Phishing : Technique de cyberattaque qui utilise des emails ou des messages pour tromper les utilisateurs et voler des informations sensibles.
- Ingénierie Sociale : Technique utilisée pour manipuler les utilisateurs et les inciter à divulguer des informations sensibles.
- Liens Hypertextes : Éléments cliquables dans un document ou une page web qui permettent de naviguer vers d’autres ressources.
- Ransomware : Logiciel malveillant qui chiffre les fichiers de la victime et demande une rançon pour les déverrouiller.
- Logiciels Espions : Logiciels malveillants qui surveillent les activités des utilisateurs et volent des informations sensibles.
Découvrez les menaces des attaques par liens, leurs types, et comment vous protéger efficacement. Guide pratique et conseils d’experts pour une sécurité optimale.
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
📞 Contactez-moi directement au tel:+212 670-991937
📩 Ou envoyez-moi un message via WhatsApp
🎁 Bénéficiez d’un audit gratuit de votre SITEWEB
https://www.linkedin.com/in/elhour-atif-6b511570/
https://www.linkedin.com/company/maroc-seo/
Expert SEO certifié – Solutions sur-mesure pour entreprises marocaines depuis 2011.
🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
