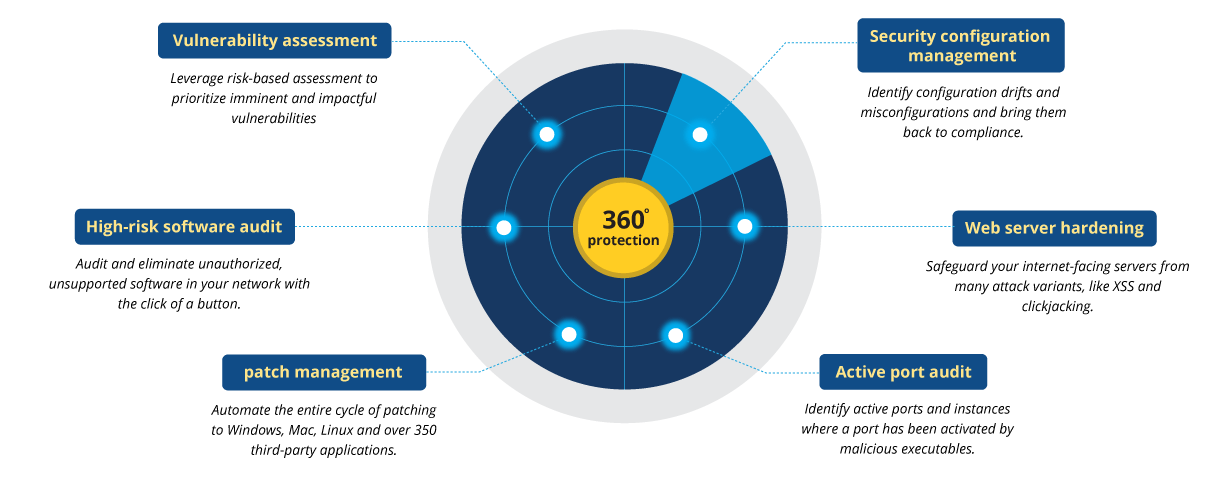
Gestion des vulnerability assessment
Introduction
Imaginez une entreprise marocaine florissante, avec des bureaux à Casablanca, Rabat ou Marrakech, qui subit soudainement une cyberattaque. Les données clients sont compromises, les systèmes sont paralysés, et la réputation de l’entreprise est en jeu. Cette situation, malheureusement courante, pourrait être évitée avec une gestion efficace des vulnerability assessments. Avec plus de 10 ans d’expérience en tant que consultant SEO senior et fondateur de Maroc-SEO.com, j’ai aidé de nombreuses entreprises marocaines à sécuriser leurs systèmes et à protéger leurs données. Dans cet article, je partage avec vous les meilleures pratiques pour gérer les vulnerability assessments, afin que vous puissiez éviter les catastrophes et protéger votre entreprise.
Résumé interactif
- [Comprendre les vulnerability assessments](#section1)
- [Méthodologies de vulnérabilité](#section2)
- [Outils de vulnérabilité](#section3)
- [Gestion des risques et conformité](#section4)
- [Mise en œuvre et suivi](#section5)
Comprendre les vulnerability assessments
Qu’est-ce qu’un vulnerability assessment?
Un vulnerability assessment est un processus systématique de recherche et d’évaluation des failles de sécurité dans un système informatique. Il permet d’identifier les vulnérabilités potentielles qui pourraient être exploitées par des cybercriminels.
Importance des vulnerability assessments
Les vulnerability assessments sont essentiels pour :
- Identifier les failles avant qu’elles ne soient exploitées.
- Protéger les données sensibles des clients et de l’entreprise.
- Maintenir la conformité avec les réglementations locales et internationales.
ASTUCE EXPERT
💡 Effectuez des assessments réguliers : Planifiez des vulnerability assessments trimestriels pour rester à jour avec les nouvelles menaces.
ATTENTION
⚠️ Ne négligez pas les petites vulnérabilités : Même les failles mineures peuvent être exploitées pour accéder à des systèmes plus sensibles.
EN BREF
- Identification des failles potentielles
- Protection des données sensibles
- Conformité réglementaire
Méthodologies de vulnérabilité
Approches courantes
Il existe plusieurs méthodologies pour effectuer des vulnerability assessments :
- Scans automatisés : Utilisation d’outils automatisés pour identifier les vulnérabilités connues.
- Tests manuels : Évaluation manuelle par des experts en sécurité pour identifier des failles complexes.
- Tests de pénétration : Simulation d’attaques pour tester la résistance du système.
DONNÉES 2024
📈 Selon une étude récente, 60% des entreprises marocaines n’effectuent pas de vulnerability assessments réguliers, ce qui les expose à des risques élevés.
INSIGHT SEO
🔍 Optimisation des mots-clés : Utilisez des termes comme “sécurité informatique Maroc” et “vulnerability assessment Casablanca” pour améliorer votre visibilité en ligne.
CHECKLIST
- Planifiez des scans automatisés mensuels
- Effectuez des tests manuels trimestriels
- Simulez des attaques annuelles
Outils de vulnérabilité
Outils populaires
Il existe de nombreux outils pour effectuer des vulnerability assessments :
- Nessus : Un outil de scan automatisé populaire.
- OpenVAS : Une alternative open-source à Nessus.
- Metasploit : Un outil de test de pénétration avancé.
ESTIMATION COÛT
💰 Coût des outils : Entre 5 000 et 50 000 MAD par an, selon la taille de l’entreprise et les fonctionnalités nécessaires.
DURÉE MOYENNE
⏳ Temps nécessaire : Un scan automatisé peut prendre quelques heures, tandis qu’un test de pénétration complet peut prendre plusieurs jours.
TENDANCE 2024
📈 Automatisation et IA : Les outils de vulnerability assessment deviennent de plus en plus automatisés et utilisent l’intelligence artificielle pour identifier les failles.
Gestion des risques et conformité
Conformité réglementaire
Les entreprises marocaines doivent se conformer à plusieurs réglementations, notamment :
- Lois locales : Respect des lois marocaines sur la protection des données.
- RGPD : Conformité avec le Règlement Général sur la Protection des Données pour les entreprises opérant dans l’UE.
Gestion des risques
Une bonne gestion des risques implique :
- Évaluation des risques : Identification des risques potentiels et évaluation de leur impact.
- Plan de mitigation : Mise en place de mesures pour atténuer les risques identifiés.
TABLEAU COMPARATIF
| Outil | Avantages | Inconvénients | Coût |
|——-|———–|—————|——|
| Nessus | Facile à utiliser, largement utilisé | Peut être coûteux | 5 000 – 50 000 MAD |
| OpenVAS | Open-source, gratuit | Interface moins intuitive | Gratuit |
| Metasploit | Puissant pour les tests de pénétration | Requiert des compétences avancées | 10 000 – 30 000 MAD |
Mise en œuvre et suivi
Planification
- Fréquence : Planifiez des assessments réguliers en fonction de la taille et de la complexité de votre système.
- Équipe : Assurez-vous d’avoir une équipe dédiée à la sécurité informatique.
Suivi et amélioration
- Analyse des résultats : Examinez les résultats des assessments pour identifier les tendances et les points faibles récurrents.
- Amélioration continue : Mettez en place des mesures correctives et améliorez continuellement votre système de sécurité.
SYNTHÈSE FINALE
- Points cruciaux : Effectuez des assessments réguliers, utilisez des outils adaptés, et assurez-vous de la conformité réglementaire.
- Perspectives 2024-2025 : L’automatisation et l’IA joueront un rôle de plus en plus important dans la gestion des vulnerability assessments.
- Recommandation stratégique : Investissez dans des outils et des compétences pour rester à la pointe de la sécurité informatique.
Conseil expert Atif Elhour
En tant qu’expert SEO certifié avec plus de 10 ans d’expérience, je peux vous aider à analyser votre site, à développer une stratégie personnalisée pour le marché marocain, et à mettre en œuvre un plan d’action priorisé. Contactez-moi directement au +212 670-991937 pour un accompagnement personnalisé. Profitez également de notre audit gratuit pour évaluer votre site : [audit de contenu](https://maroc-seo.com/audit-de-contenu/).
❓ Foire Aux Questions
interactive
Questions techniques
- Quels sont les outils les plus efficaces pour les vulnerability assessments?
❓ Foire Aux Questions
interactive
– Nessus, OpenVAS, et Metasploit sont parmi les plus populaires.
- À quelle fréquence dois-je effectuer des vulnerability assessments?
– Idéalement, des scans automatisés mensuels et des tests manuels trimestriels.
Questions sur les coûts
- Combien coûte un outil de vulnerability assessment?
– Entre 5 000 et 50 000 MAD par an, selon la taille de l’entreprise.
Questions spécifiques marché Maroc
- Quelles sont les réglementations locales à respecter?
– Les lois marocaines sur la protection des données et, si applicable, le RGPD.
Questions résultats/ROI
- Combien de temps faut-il pour voir les résultats?
– Les résultats peuvent être visibles dès le premier assessment, mais une amélioration continue est nécessaire.
Questions techniques avancées
- Comment puis-je intégrer l’IA dans mes vulnerability assessments?
– En utilisant des outils automatisés qui utilisent l’IA pour identifier les failles.
En suivant ces conseils et en investissant dans la sécurité informatique, vous pouvez protéger votre entreprise contre les cybermenaces et assurer sa croissance continue.
